Cybersécurité dans le secteur du froid : protéger la chaîne du froid, c’est aussi sécuriser les connexions.
INTARCON2026-11-04T09:40:09+01:00Si vous disposez d’un système de supervision Kiconex, vous pouvez être rassuré : il n’est pas affecté par la vague de cyberattaques qui touche le secteur du froid. L’un de ses principaux atouts réside dans les mises à jour continues assurées par notre équipe, sans que vous ayez à vous en préoccuper.
Aujourd’hui, une cyberattaque ne se limite plus nécessairement au blocage d’un ordinateur, au chiffrement de fichiers ou à l’interruption d’un site web. Lorsque les systèmes numériques sont connectés à des installations physiques, les conséquences peuvent affecter directement les processus opérationnels.
Et le froid commercial vient d’en fournir un exemple particulièrement révélateur.
Le 2 novembre 2026, des supermarchés et des commerces de plusieurs pays européens ont signalé des perturbations de leurs systèmes frigorifiques. La Belgique, la Suède, l’Irlande, l’Estonie, le Luxembourg, les Pays-Bas et la Finlande figurent parmi les pays touchés. Dans certains établissements, les températures des chambres froides et des meubles frigorifiques ont augmenté de manière anormale, entraînant le retrait de produits réfrigérés et surgelés.
Ces incidents surviennent à peine trois semaines après les attaques enregistrées en France dans la nuit du 11 au 12 octobre, au cours de laquelle des centaines de supermarchés ont subi des modifications à distance du fonctionnement de leurs installations frigorifiques. Dans certains cas, des paramètres de fonctionnement et de dégivrage ont été modifiés, provoquant des hausses de température et des pertes de marchandises.
Cette situation soulève une question essentielle pour l’avenir du froid connecté :
Comment tirer parti des avantages de la supervision à distance sans exposer inutilement les installations aux cybermenaces ?
Quand une cyberattaque compromet la chaîne du froid
La numérisation a profondément transformé la gestion des installations frigorifiques.
Aujourd’hui, il est possible de consulter les températures, les pressions et les alarmes en temps réel, d’analyser les historiques, de modifier les consignes, d’anticiper les pannes et d’effectuer certaines opérations de maintenance sans avoir à se déplacer sur site.
Mais cette connectivité introduit également un nouveau paramètre dans la conception et la maintenance des systèmes : la cybersécurité.
Les incidents survenus en France ont démontré à quel point une intervention sur un système de supervision peut avoir des conséquences physiques sur les installations et les produits stockés. L’agence française CERT-FR avait alors alerté sur la compromission de nombreux systèmes et recommandé de vérifier en priorité les équipements dont les interfaces de gestion étaient directement accessibles depuis Internet.
Les enquêtes se poursuivent et aucun mode d’intrusion unique applicable à l’ensemble des incidents n’a été publiquement établi. Il serait donc incorrect d’attribuer toutes ces attaques à une même vulnérabilité.
Une conclusion s’impose néanmoins : un équipement qui fonctionne encore correctement n’est pas nécessairement sécurisé.
Un équipement fonctionnel n’est pas forcément un équipement sécurisé
Dans le froid industriel et commercial, certains équipements de régulation et de supervision peuvent rester opérationnels pendant de nombreuses années.
Le problème apparaît lorsque leur durée de vie fonctionnelle dépasse leur durée de vie en matière de cybersécurité.
Certains équipements impliqués dans les attaques survenues en France étaient d’anciens produits qui ne bénéficiaient plus de mises à jour logicielles ou de sécurité. D’autres systèmes touchés étaient encore pris en charge par leurs fabricants, mais fonctionnaient avec des versions obsolètes de leur micrologiciel (firmware).
Cette situation est comparable à l’utilisation actuelle d’un ordinateur connecté à Internet dont le système d’exploitation ne reçoit plus de mises à jour depuis plusieurs années. Il peut toujours démarrer et exécuter ses applications, mais les vulnérabilités découvertes après la fin du support peuvent rester sans correctif.
Dans les installations critiques, la mise à jour et le renouvellement des systèmes de supervision doivent faire partie intégrante de la maintenance des installations frigorifiques.
La solution n’est pas de déconnecter les installations
Renoncer à la supervision à distance reviendrait à se priver de nombreux outils qui contribuent aujourd’hui à améliorer l’efficacité énergétique, la maintenance et la continuité de service.
La question n’est donc pas de savoir si une installation doit être connectée, mais comment cette connexion doit être sécurisée.
Une architecture de supervision sécurisée doit limiter autant que possible l’exposition directe des régulateurs frigorifiques à Internet.
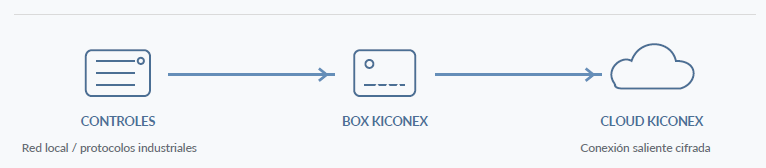
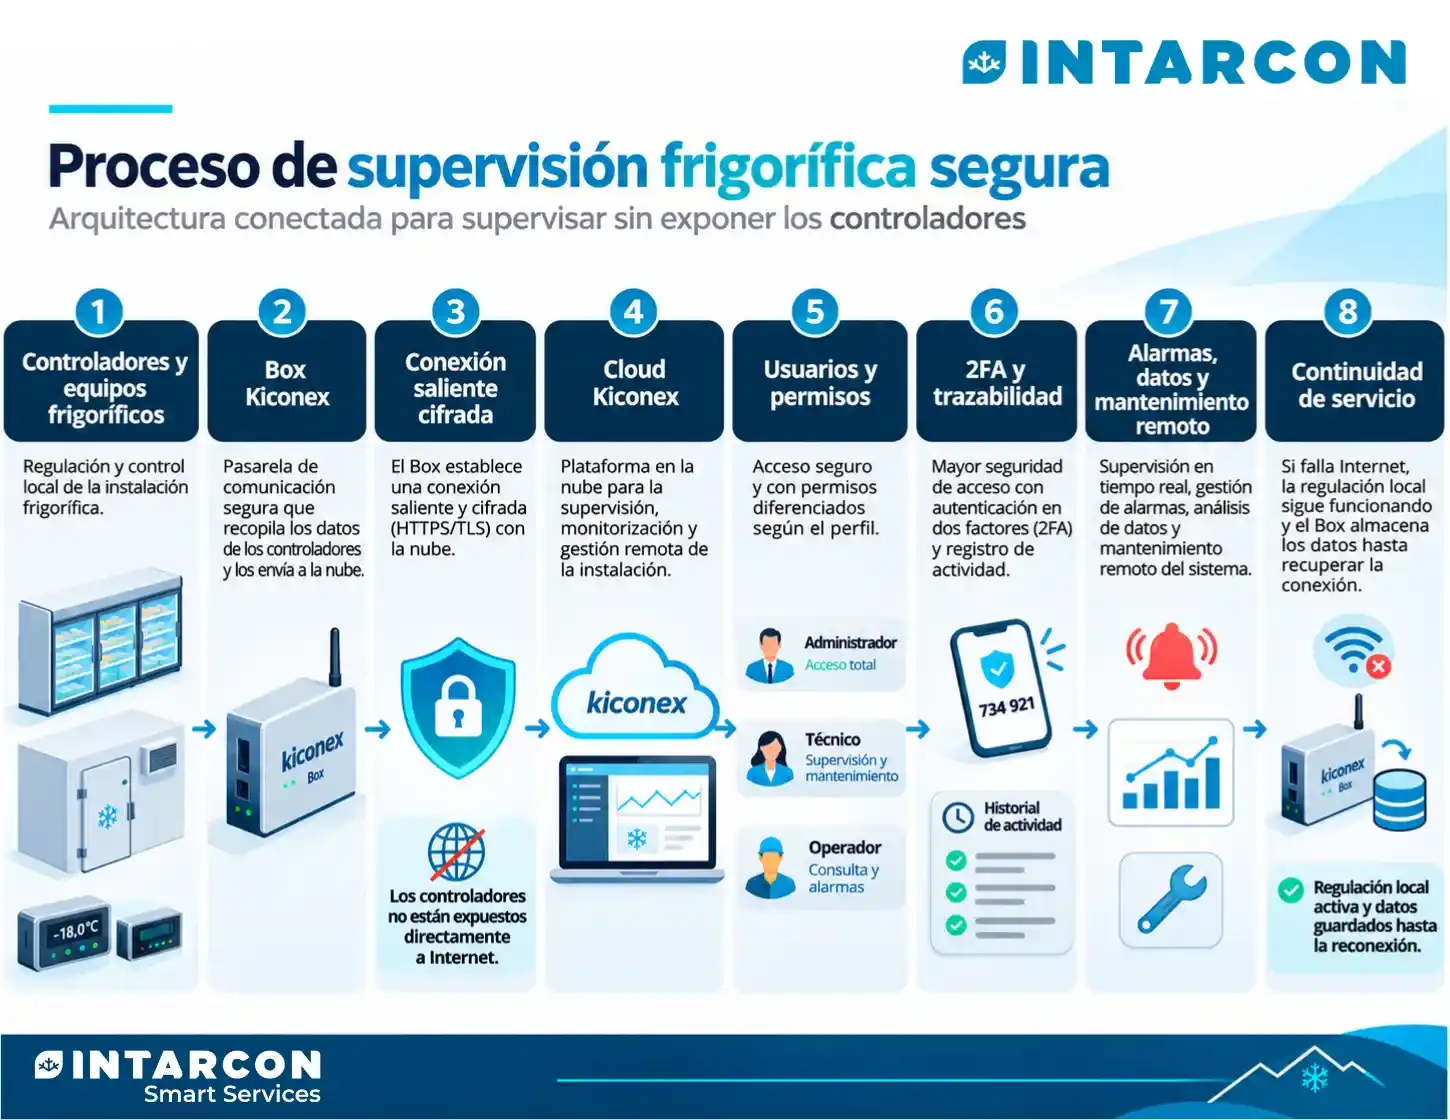
Dans l’architecture utilisée par Kiconex, les Box jouent le rôle de passerelles de communication entre les régulateurs de l’installation et la plateforme Cloud. Les équipements frigorifiques échangent des informations au moyen de réseaux et de protocoles locaux, tandis que la Box établit elle-même une connexion sortante sécurisée et chiffrée vers le Cloud.
Il n’est donc pas nécessaire d’ouvrir des ports sur le routeur pour accéder directement aux régulateurs frigorifiques depuis Internet.
Lorsque la connectivité mobile M2M proposée par Kiconex est utilisée, une couche de protection supplémentaire contre les accès extérieurs est également mise en place. Les opérations de maintenance à distance sont effectuées au moyen de connexions VPN sécurisées.
Tous les utilisateurs ne doivent pas disposer des mêmes droits d’accès
La cybersécurité ne dépend pas uniquement de l’infrastructure.
Elle dépend également de l’identité des personnes autorisées à accéder au système et des actions qu’elles peuvent effectuer.
Une plateforme de supervision doit permettre de distinguer clairement la simple consultation des informations de la modification du fonctionnement de l’installation.
Kiconex permet de créer des comptes utilisateurs nominatifs et de définir différents niveaux d’autorisation. Ainsi, par exemple, un responsable de magasin peut disposer d’un accès en lecture seule, tandis que la modification des consignes, l’exécution de commandes ou le réglage des paramètres de configuration sont réservés au personnel technique habilité.
La plateforme permet également d’activer l’authentification à deux facteurs (2FA) et conserve un historique des actions effectuées, permettant d’identifier les utilisateurs à l’origine de certaines modifications ainsi que la date et l’heure de leur réalisation.
Que se passe-t-il en cas de perte de connexion Internet ?
Une architecture de supervision ne doit pas non plus faire de la connexion au Cloud un point de défaillance unique.
Dans le système utilisé par Kiconex, la régulation frigorifique continue de fonctionner indépendamment de la connexion au Cloud.
En cas de coupure Internet, les régulateurs continuent d’assurer la régulation de l’installation et la Box poursuit l’enregistrement des données ainsi que l’exécution des règles configurées localement. Une fois la connexion rétablie, les données et les alarmes enregistrées sont à nouveau transmises à la plateforme.
Pendant l’interruption de la connexion, les nouvelles alarmes ne peuvent plus être transmises en temps réel par ce canal. Toutefois, la perte de connectivité n’entraîne pas, à elle seule, l’arrêt des régulateurs frigorifiques.
La cybersécurité ne s’arrête pas à la mise en service
Concevoir une architecture sécurisée est essentiel, mais il est tout aussi important de maintenir ce niveau de sécurité pendant toute la durée de vie de l’installation.
Cela implique notamment de :
-
Maintenir les micrologiciels (firmwares) et les logiciels à jour.
-
Éviter d’exposer directement les interfaces d’administration à Internet.
-
Utiliser des VPN ou des réseaux sécurisés pour la maintenance à distance.
-
Remplacer les équipements arrivés en fin de support.
-
Utiliser des mots de passe robustes et l’authentification à deux facteurs.
-
Définir les droits d’accès en fonction des responsabilités de chaque utilisateur.
-
Assurer la traçabilité des interventions réalisées sur l’installation.
-
Mettre en place des procédures de sauvegarde et de restauration.
Kiconex bénéficie de la certification ISO 27001, relative au management de la sécurité de l’information, et dispose de procédures permettant de vérifier les mises à jour de sécurité. Son approche prévoit également le renouvellement de certains équipements lorsqu’ils deviennent obsolètes et ne peuvent plus être maintenus dans des conditions de sécurité satisfaisantes.
La cybersécurité fait désormais partie intégrante du secteur du froid
Les récents événements survenus dans les supermarchés européens démontrent que la protection numérique et la préservation de la chaîne du froid ne peuvent plus être considérées comme deux domaines indépendants.
La modification à distance d’une consigne peut finir par compromettre le fonctionnement d’une chambre froide. Une vulnérabilité informatique peut entraîner des pertes de marchandises. Et un équipement obsolète peut continuer à fonctionner parfaitement tout en présentant un risque de sécurité difficilement perceptible.
La numérisation reste un levier essentiel pour développer des installations plus performantes, plus prédictives et mieux maîtrisées.
Mais leur connexion doit s’accompagner de mesures de sécurité adaptées.
Connecter, c’est progresser. Protéger, c’est notre responsabilité.
Grâce à INTARCON Smart Services, INTARCON intègre des outils de supervision et de maintenance conçus pour mieux comprendre le fonctionnement des installations, anticiper les dérives et garantir une connectivité adaptée tout au long de leur durée de vie.
Car superviser une installation ne consiste pas uniquement à pouvoir la surveiller depuis n’importe quel endroit.
C’est aussi pouvoir le faire en toute sécurité.